Close Menu
    Najnovejše objave

    Crusoe z 3,9 milijarde dolarjev stavi na podatkovne centre, ki bodo poganjali naslednji val umetne inteligence

    September 17, 2026

    Google DeepMind predlaga nova pravila za nadzor najnaprednejše umetne inteligence

    September 17, 2026

    PrismML stisnil zmogljiv AI model v 5,9 GB: prihodnost jezikovnih modelov na telefonu?

    September 17, 2026
    • Demos
    • Buy Now
    Vse novice in druge informacije – Umetna inteligenca v Sloveniji
    Subscribe
    Friday, September 18
    • Domov
    • Splošno o UI
    • Intervjuji s SLO podjetji
    • Generativna UI
    • UI za grafike
    • AI zakonodaja
    • Konference in dogodki o UI
    • Tedenski podcast o UI
    • Oglaševanje
    • O nas
    Vse novice in druge informacije – Umetna inteligenca v Sloveniji
    Home » Kako umetna inteligenca spreminja varnost: od deepfakov do zaščite podjetij

    Kako umetna inteligenca spreminja varnost: od deepfakov do zaščite podjetij

    Peter MesarecBy Peter MesarecMay 24, 2026Updated:May 25, 2026 No Comments3 Mins Read
    Kako umetna inteligenca spreminja varnost: od deepfakov do zaščite podjetij
    Kako umetna inteligenca spreminja varnost: od deepfakov do zaščite podjetij
    Share
    Facebook Twitter LinkedIn Pinterest Email


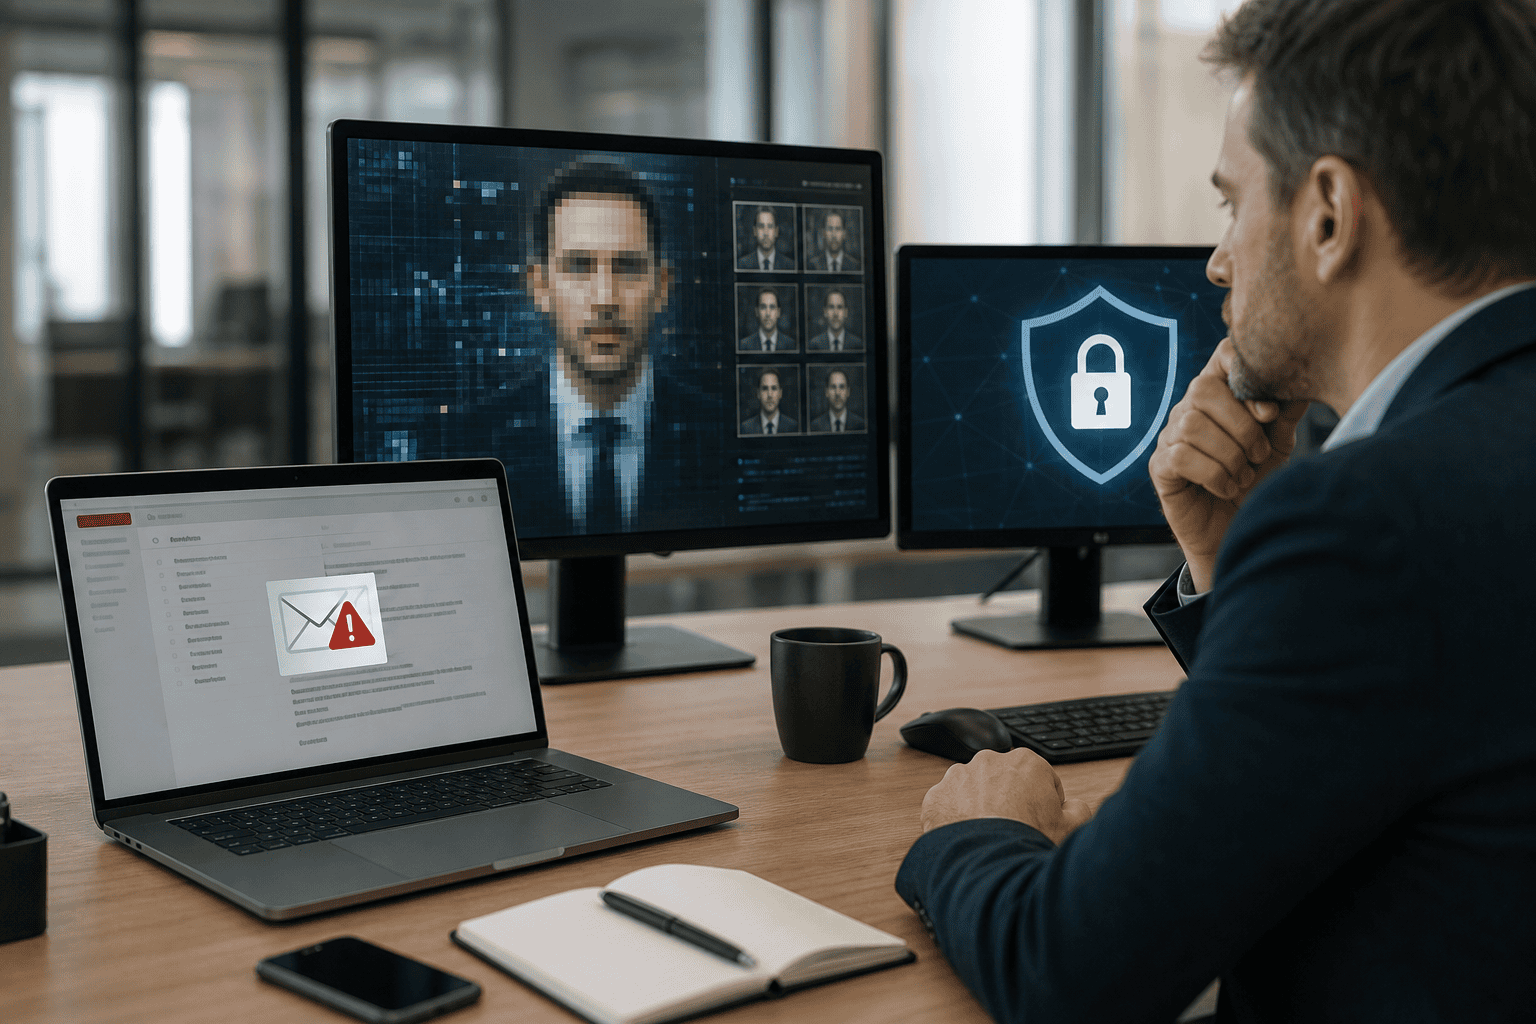
    Ali ste vedeli, da lahko napadalci s pomočjo umetne inteligence zgolj v nekaj minutah ustvarijo izjemno prepričljiv videoposnetek vašega direktorja in z njim ogoljufajo podjetje za več tisoč evrov? V letu 2024 so se digitalne grožnje, podprte z naprednimi AI orodji, znatno povečale in podjetja po vsem svetu beležijo porast incidentov, ki zahtevajo urgentno pozornost. Umetna inteligenca je postala ne le orodje napada, temveč tudi kritična fronta v boju za kibernetsko varnost.

    AI kot orožje in tarča – konkretne grožnje in primeri iz prakse

    Uporaba generativne umetne inteligence v kibernetskih napadih je povzročila porast sofisticiranih phishing kampanj. Napadalci z uporabo naprednih jezikovnih modelov ustvarjajo personalizirana lažna sporočila, ki zlahka prelisičijo tudi izkušene zaposlene. Pojav deepfake tehnologij je omogočil nastanek videoposnetkov in glasovnih posnetkov, ki so praktično neprepoznavni kot ponaredki, kar dodatno širi možnosti za finančne prevare in manipulacije v podjetjih.
    Zabeleženi so tudi primeri t.i. model poisoning napadov, pri katerih napadalci v fazi učenja AI modela vbrizgajo zlonamerne podatke in s tem izkrivijo rezultate oziroma usmerijo delovanje sistema v svojo korist. Druga pogosta zloraba vključuje avtomatizirano širjenje dezinformacij prek družbenih omrežij, kjer AI generira verodostojne, a povsem lažne novice v velikih količinah. Zaradi teh pojavov postaja robustnost in integriteta AI modelov ena osrednjih skrbi varnostnih strokovnjakov.

    AI pa ni le orodje napadalcev. Napredne analitične platforme danes pomagajo podjetjem pri zaznavanju anomalij v omrežnem prometu in zgodnjem odkrivanju nenavadnega vedenja, kar omogoča hitrejše ukrepanje ob varnostnih incidentih. Uveljavlja se tudi uporaba federiranega učenja, kjer podjetja model učijo na decentraliziranih podatkih, s čimer zmanjšajo možnost zlorabe centraliziranih podatkovnih baz.

    Kako naprej: strategije zaščite, tehnološke in organizacijske rešitve

    Podjetja, ki želijo zmanjšati tveganje zlorab umetne inteligence, morajo vzpostaviti večplastne varnostne mehanizme. Priporočljivo je izvajanje rednih varnostnih auditov AI sistemov, kjer strokovnjaki testirajo odpornost modelov na zlonamerne posege. K temu sodi tudi spremljanje najnovejših pristopov, kot je uporaba homomorfne kriptografije, ki omogoča analizo podatkov brez neposrednega dostopa do njihove vsebine.

    Za zagotavljanje etične uporabe AI se v številnih tehnoloških podjetjih vzpostavljajo etični komiteji, ki nadzorujejo razvoj algoritmov in skrbijo za transparentnost. Pomembno je tudi sprotno izobraževanje vseh zaposlenih – ne le razvijalcev, temveč tudi uporabnikov končnih AI rešitev – saj so človeški faktorji pogosto najšibkejši člen v varnostni verigi. S tem se krepi odpornost organizacije tako na tehnični kot na organizacijski ravni.

    Na področju regulative so vedno bolj prisotne pobude za oblikovanje jasnih smernic, ki bi določale standarde za varnost in transparentnost AI sistemov. Prakse, kot je t.i. “red teaming” umetnih inteligenc, omogočajo, da zunanji strokovnjaki namensko iščejo varnostne pomanjkljivosti. Vsak deležnik – od razvijalcev do regulatorjev – nosi odgovornost pri zmanjševanju tveganj in krepitvi zaupanja v zanesljivo uporabo umetne inteligence.

    ai v podjetjih poslovna uporaba ai strojno učenje umetna inteligenca
    Peter Mesarec

    Ustanovitelj SEOS AI, predavatelj in svetovalec o uporabi umetne inteligence v podjetjih.

    Keep Reading

    Treble z 18 milijoni dolarjev uči umetno inteligenco poslušati resnični svet

    Ko AI postane sodelavec: kdo bo v startupu še sprejemal odločitve?

    Snapova očala za 2.200 dolarjev stavijo na AI, ki naj bi vedela, kaj potrebujete prej kot vi

    Al Gore: Pravo tveganje umetne inteligence niso podatkovni centri, ampak modeli sami

    OpenAI in Anthropic odpirata vrata nadzoru: toda kdo bo nadziral nadzornike?

    Meta razvija AI-očala brez kamere: manj nadzora, več umetne inteligence

    Add A Comment
    Leave A Reply Cancel Reply

    Sorodna Objava

    Treble z 18 milijoni dolarjev uči umetno inteligenco poslušati resnični svet

    September 17, 2026

    Ko AI postane sodelavec: kdo bo v startupu še sprejemal odločitve?

    September 17, 2026

    Snapova očala za 2.200 dolarjev stavijo na AI, ki naj bi vedela, kaj potrebujete prej kot vi

    September 17, 2026

    Al Gore: Pravo tveganje umetne inteligence niso podatkovni centri, ampak modeli sami

    September 17, 2026

    OpenAI in Anthropic odpirata vrata nadzoru: toda kdo bo nadziral nadzornike?

    September 16, 2026

    Meta razvija AI-očala brez kamere: manj nadzora, več umetne inteligence

    September 16, 2026
    Kategorije
    • AI zakonodaja (53)
    • Generativna Umetna Inteligenca (1,157)
    • Orodja UI (155)
    • Splošno o umetni inteligenci (77)
    • UI Dogodki (40)
    • UI v podjetjih (18)
    • UI za grafike (3)
    • Uncategorized (21)
    Splošno o UI

    Kaj sploh je Akt o UI in zakaj je pomemben?

    Kalifornija prva uvaja stroga pravila za AI digitalne spremljevalce: kaj to pomeni za uporabnike in industrijo

    Bivši britanski premier Rishi Sunak svetovalec Microsofta in Anthropica pri oblikovanju AI politik

    Kalifornija uvaja prvi celovit zakon o varnosti umetne inteligence in izziva Evropo z novimi pravili

    Kategorije
    • AI zakonodaja (53)
    • Generativna Umetna Inteligenca (1,157)
    • Orodja UI (155)
    • Splošno o umetni inteligenci (77)
    • UI Dogodki (40)
    • UI v podjetjih (18)
    • UI za grafike (3)
    • Uncategorized (21)
    Najnovejše objave

    Crusoe z 3,9 milijarde dolarjev stavi na podatkovne centre, ki bodo poganjali naslednji val umetne inteligence

    September 17, 2026

    Google DeepMind predlaga nova pravila za nadzor najnaprednejše umetne inteligence

    September 17, 2026

    PrismML stisnil zmogljiv AI model v 5,9 GB: prihodnost jezikovnih modelov na telefonu?

    September 17, 2026
    Vse pravice pridržane seos.si | Theme: News Portal
    • O nas
    • Oglaševanje

    Type above and press Enter to search. Press Esc to cancel.