
# Apple Reference Image: obljuba o preverljivih fotografijah v dobi AI — vendar je treba napoved najprej potrditi
Generativna umetna inteligenca je močno zmanjšala našo sposobnost, da fotografiji samodejno verjamemo. Fotorealistične ponaredke, manipulirane posnetke in slike, ustvarjene iz nič, je mogoče izdelati hitro, poceni in v kakovosti, ki je pogosto prepričljiva tudi za izkušeno oko. Zato je preverjanje izvora digitalnih podob vse pomembnejše za medije, forenziko, javne ustanove in navadne uporabnike.
V dokumentu, na katerem temelji ta članek, TechCrunch piše, da je Apple predstavil funkcijo **Apple Reference Image**, namenjeno dokazovanju avtentičnosti fotografij, posnetih z domnevnim iPhonom 18 Pro. Toda pri tej navedbi je potreben pomemben zadržek: dokument je datiran s **9. septembrom 2026**, omenja model iPhone 18 Pro in dogodek »Surprise and Shine«. Gre torej za podatke iz prihodnosti glede na trenutno preverljive javne objave oziroma za scenarij, ki ga na podlagi priloženega gradiva ni mogoče neodvisno potrditi z uradnimi Applovimi viri.
Zato spodnja analiza obravnava opisano tehnologijo kot **nepotrjeno napoved oziroma koncept**, ne kot potrjeno funkcijo v Applovih napravah.
## Digitalni negativ za mobilno fotografijo
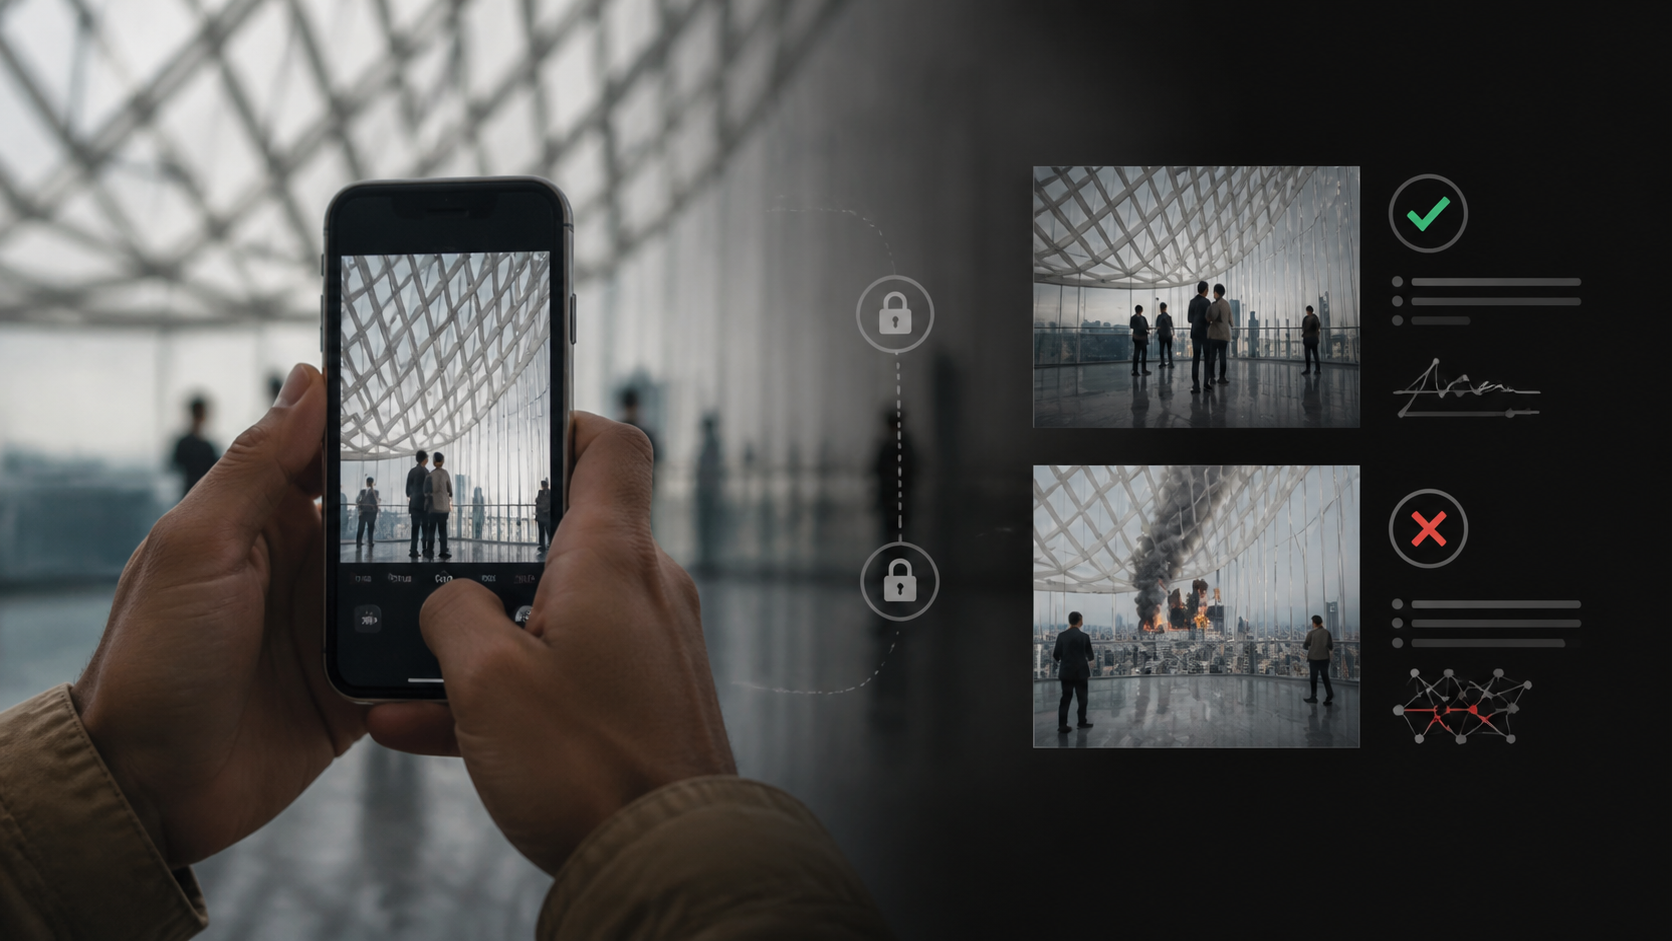
Po opisu v dokumentu bi telefon ob zajemu fotografije poleg slike zbral tudi **kriptografsko podpisane podatke slikovnega senzorja**. Te bi Applova storitev Private Cloud Compute obdelala v tako imenovano referenčno sliko, ki bi služila kot digitalni negativ.
Ideja je preprosta: referenčna različica naj bi predstavljala preverljivo izhodišče. Če bi nekdo fotografijo pozneje obrezal, retuširal, sestavil iz več posnetkov ali ji dodal AI-generirane elemente, bi bilo mogoče spremenjeno datoteko primerjati z referenčno sliko in ugotoviti, ali se ujema z izvirnikom.
To je pomembno zato, ker zgolj ogled slike ne razkrije njene zgodovine. Današnja orodja lahko odstranijo predmet iz kadra, spremenijo obrazno mimiko, dodajo ljudi na prizorišče ali ustvarijo povsem izmišljeno fotografijo. Pri takšnih posegih klasični metapodatki EXIF niso zadostna zaščita, saj jih je mogoče odstraniti ali ponarediti.
Kriptografsko podpisan izvor bi lahko ustvaril močnejšo verigo zaupanja: ne bi dokazoval nujno, da fotografija prikazuje resničen dogodek v širšem smislu, bi pa lahko dokazoval, da je določena datoteka nastala na določeni napravi in da po zajemu ni bila spremenjena.
## Kaj bi tak sistem dejansko dokazoval — in česa ne
Apple Reference Image bi bil, če bi bil uveden tako, kot je opisan, uporaben predvsem kot orodje za preverjanje **integritete datoteke**. To pa ni enako kot popolno preverjanje resničnosti.
Tudi nespremenjena fotografija je lahko zavajajoča. Posnetek je lahko narejen v napačnem kontekstu, ob napačnem času, z zavajajočim opisom ali po vnaprej pripravljeni uprizoritvi. Kriptografski podpis zato ne more sam odgovoriti na vprašanje: »Ali je zgodba ob fotografiji resnična?« Lahko pa pomaga odgovoriti na ožje vprašanje: »Ali je bila ta konkretna slika po zajemu digitalno spremenjena?«
Odprta ostajajo tudi praktična vprašanja:
– Kaj se zgodi, če uporabnik fotografijo izvozi, stisne, obreže ali objavi na družbenem omrežju, ki odstrani metapodatke?
– Ali bo preverjanje mogoče izvesti brez Applove aplikacije Photos?
– Kako bo sistem deloval pri fotografijah, ki so bile legitimno urejene — denimo barvno popravljene za objavo v mediju?
– Ali bodo neodvisne organizacije lahko preverjale podpis brez odvisnosti od Applove infrastrukture?
– Kako bodo zaščiteni občutljivi podatki o napravi, lokaciji in času nastanka posnetka?
Prav interoperabilnost bo ključna. Tehnologija, ki deluje le znotraj enega ekosistema, je lahko koristna za uporabnike tega ekosistema, vendar težje postane standard za novinarstvo, platforme in javno preverjanje informacij.
## SynthID, C2PA in problem različnih standardov
Dokument navaja tudi, da naj bi Apple podpiral **SynthID**, tehnologijo, povezano z Googlom. SynthID je sistem digitalnega označevanja vsebin, ustvarjenih ali spremenjenih z umetno inteligenco. Oznaka je lahko vdelana v sliko, zvok, video ali besedilo, da je pozneje mogoče ugotoviti, ali je pri nastanku sodeloval AI-model.
To je drugačen pristop od domnevnega sistema Apple Reference Image. SynthID naj bi pomagal označevati AI-vsebino, medtem ko bi referenčna slika dokazovala izvor in nespremenjenost zajete fotografije.
Oba pristopa pa imata omejitve. Vodni žigi in oznake učinkujejo le, če jih ustvarjalci AI-vsebin dejansko uporabljajo. Zlonamerni akterji lahko uporabijo modele brez označevanja, slike ponovno zajamejo prek zaslona, jih močno predelajo ali ustvarijo ponaredek z drugim orodjem.
V širšem industrijskem kontekstu je pomemben tudi standard **C2PA** oziroma Content Credentials. Ta skuša ustvariti preverljivo zgodovino digitalne vsebine — kdo jo je ustvaril, s katerim orodjem, ali je bila urejana in kakšne spremembe so bile opravljene. Za dolgoročno uporabnost bi bilo zato pomembno, da bi se morebitna Applova rešitev povezovala z odprtimi in široko podprtimi standardi, ne pa ustvarila še enega ločenega formata.
## Povezava med kamero in avtentičnostjo ni samoumevna
Dokument ob Apple Reference Image omenja tudi 48-megapikselno glavno kamero Fusion s spremenljivo zaslonko. Ta naj bi uporabnikom omogočala boljši nadzor nad količino svetlobe, predvsem pri nočnem fotografiranju. Apple naj bi za sistem uporabil šest zelo tankih lasersko izrezanih lamel, nov rotorski mehanizem in posebej zasnovan objektiv.
Gre za zanimivo fotografsko nadgradnjo, vendar sama po sebi ne zagotavlja avtentičnosti slike. Spremenljiva zaslonka lahko izboljša ustvarjalni nadzor, osvetlitev in kakovost izvornega posnetka, vendar ne preprečuje naknadne digitalne manipulacije.
Povezava s preverjanjem izvora bi obstajala šele, če bi kamera, slikovni senzor in varnostni sistem skupaj ustvarili podpisane podatke neposredno ob zajemu. V tem primeru bi strojna oprema postala zaupanja vredna točka nastanka: senzor bi zajel podatke, naprava bi jih podpisala, programska oprema pa bi omogočila njihovo preverjanje. Toda iz priloženega gradiva ni mogoče sklepati, da spremenljiva zaslonka neposredno prispeva k temu varnostnemu mehanizmu.
## Zasebnost in odvisnost od oblaka
Posebej občutljivo je sklicevanje na Applov Private Cloud Compute. Če bi bila izdelava ali preverjanje referenčne slike vezana na oblačno infrastrukturo, bi bilo treba natančno vedeti:
– kateri podatki zapustijo telefon;
– ali se v oblak pošilja celotna fotografija ali le kriptografski zapis;
– koliko časa se podatki hranijo;
– kdo jih lahko preverja;
– ali je mogoče sistem uporabljati tudi brez internetne povezave.
Apple Private Cloud Compute predstavlja kot infrastrukturo, zasnovano za obdelavo občutljivih podatkov ob močnejših zasebnostnih zaščitah. Vendar pri orodju za dokazovanje izvora ni dovolj zgolj zaupanje v proizvajalca. Za medije, raziskovalce in javne institucije bi bila pomembna možnost neodvisne revizije ter preverjanja podpisov.
## Prihodnost: fotografija brez izvora bo manj prepričljiva
Če bodo tehnološka podjetja res začela množično vgrajevati preverljive podpise neposredno v kamere, se lahko spremeni osnovni odnos do digitalnih podob. Fotografija brez preverljivega izvora ne bo nujno lažna, vendar bo težje služila kot dokaz.
To je posebej pomembno za krizno poročanje, volitve, vojne, sodne postopke in viralne objave na družbenih omrežjih. V takšnih primerih hitrost širjenja pogosto premaga preverjanje dejstev. Orodja za ugotavljanje izvora zato ne bodo odpravila dezinformacij, lahko pa uredništvom in uporabnikom ponudijo pomemben dodaten signal zaupanja.
Apple Reference Image bi bil lahko pomemben korak v tej smeri, če bo napoved potrjena, tehnično transparentna in združljiva s širšimi standardi, kot je C2PA. Brez teh pogojev bi šlo predvsem za koristno, a omejeno funkcijo znotraj Applovega ekosistema.
Najpomembnejša ugotovitev ostaja: v času, ko lahko umetna inteligenca ustvari skoraj poljubno podobo, prihodnost zaupanja ne bo odvisna le od tega, kako prepričljiva je fotografija, temveč tudi od tega, ali lahko preverimo njen izvor.
